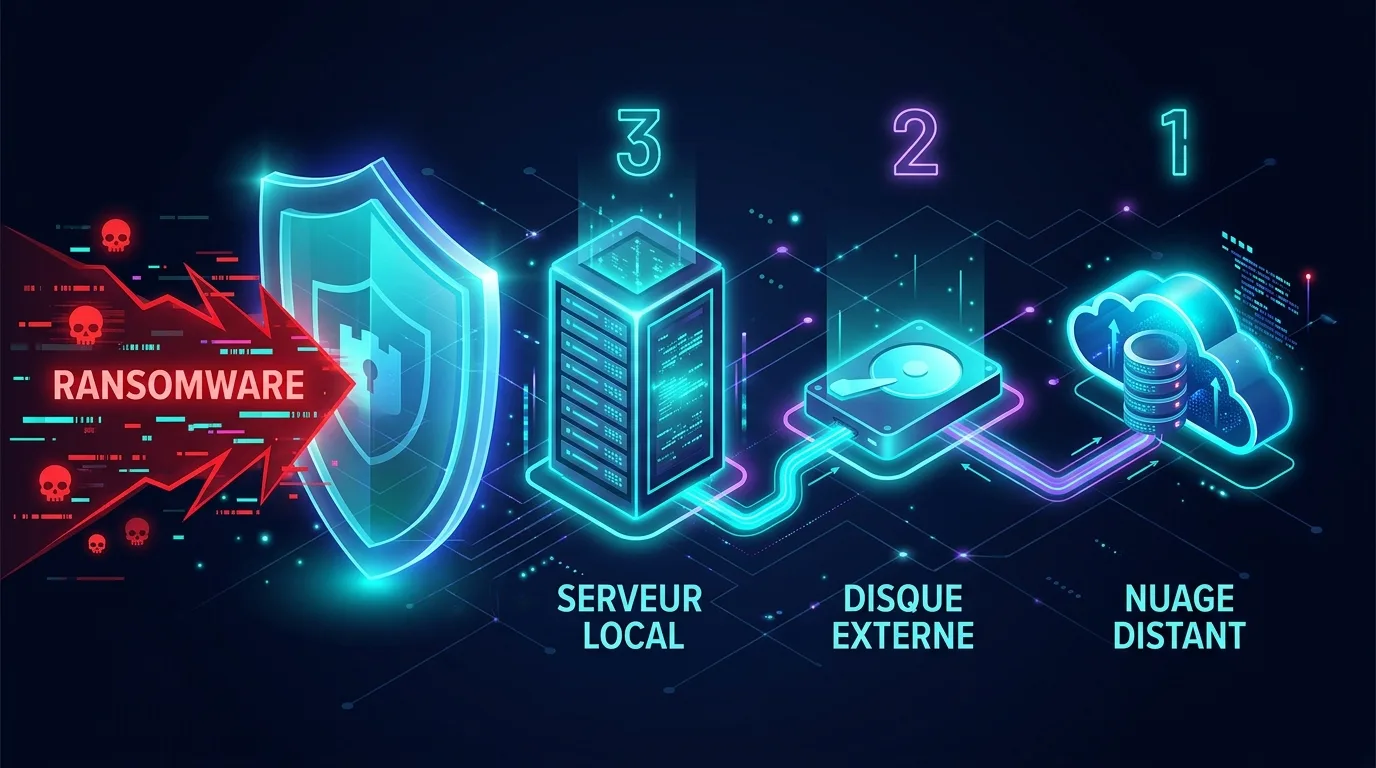
Un ransomware ne se contente plus de chiffrer tes fichiers : il cherche d'abord à détruire tes sauvegardes. C'est devenu la première action des attaquants une fois entrés dans un réseau, car une entreprise sans backup exploitable paie la rançon. Pour une TPE ou une PME, la différence entre « on redémarre lundi » et « on dépose le bilan » tient souvent à une seule chose : une stratégie de sauvegarde sérieuse, testée, et hors de portée de l'attaquant. C'est exactement ce que propose la règle 3-2-1.
La règle 3-2-1 en clair
La règle 3-2-1 est un principe simple, popularisé depuis des années par les agences de cybersécurité (dont l'ANSSI et la CISA), et qui tient en trois chiffres :
- 3 copies de tes données : l'original en production + deux sauvegardes.
- 2 supports différents : par exemple un NAS local et un stockage cloud. Si un type de support tombe (panne disque, bug firmware), l'autre survit.
- 1 copie hors site : physiquement ailleurs (cloud, datacenter, voire un disque chiffré stocké dans un autre local). Un incendie, un dégât des eaux ou un cambriolage ne doit pas emporter toutes les copies en même temps.
Pourquoi ça marche ? Parce que chaque chiffre couvre un type de sinistre différent : l'erreur humaine (suppression accidentelle), la panne matérielle, et le sinistre majeur du site. Mais face aux ransomwares modernes, la version classique ne suffit plus.
3-2-1-1-0 : la version anti-ransomware
Les éditeurs de solutions de sauvegarde et les référentiels récents recommandent d'étendre la règle en 3-2-1-1-0 :
- +1 copie hors-ligne ou immuable : une sauvegarde que personne — pas même un administrateur compromis — ne peut modifier ou supprimer pendant sa période de rétention.
- 0 erreur de restauration : les sauvegardes sont vérifiées et testées. Une sauvegarde jamais restaurée est une hypothèse, pas une protection.
Ces deux ajouts répondent directement au mode opératoire des attaquants, et c'est ce qu'on va détailler maintenant.
Pourquoi les ransomwares ciblent tes sauvegardes en premier
Un opérateur de ransomware passe en moyenne plusieurs jours dans le réseau avant de déclencher le chiffrement. Pendant cette phase, il fait du repérage avec un objectif précis : neutraliser ta capacité de restauration. Concrètement, il va :
- Supprimer les clichés instantanés Windows (shadow copies) sur les postes et serveurs, en une seule commande.
- Chercher le serveur de sauvegarde (Veeam, NAS Synology, partage réseau « \\NAS\backups »...) et le chiffrer ou effacer les jobs.
- Réutiliser les identifiants d'administration volés pour se connecter à la console de backup ou au compte cloud, et purger les sauvegardes distantes.
- Attendre, parfois, que les sauvegardes saines sortent de la fenêtre de rétention avant de frapper.
La conclusion est brutale mais simple : une sauvegarde accessible en écriture depuis ton réseau de production est une sauvegarde que l'attaquant peut détruire. Un NAS monté en lecteur réseau permanent sur les postes, c'est juste un disque de plus à chiffrer.
Sauvegardes immuables et hors-ligne : ta dernière ligne de défense
Deux approches permettent de mettre une copie hors de portée :
L'air gap (hors-ligne)
Une copie physiquement déconnectée : disque USB chiffré débranché après la sauvegarde, bande LTO sortie du lecteur, ou rotation de deux disques dont un toujours hors site. C'est rustique, peu coûteux, et redoutablement efficace — à condition d'une discipline réelle (un disque branché en permanence n'est plus un air gap).
L'immuabilité (WORM)
Le stockage Write Once Read Many verrouille chaque sauvegarde pendant une durée définie : impossible de la modifier ou de la supprimer, même avec les droits administrateur. C'est aujourd'hui accessible aux PME : object lock S3 chez les fournisseurs cloud (y compris européens comme OVHcloud ou Scaleway), snapshots immuables sur les NAS récents, dépôts durcis des solutions de sauvegarde. Bonnes pratiques associées : compte de stockage dédié avec MFA, identifiants distincts de l'Active Directory, et rétention immuable d'au moins 14 à 30 jours pour couvrir une intrusion qui traîne.
Teste ce scénario : « un attaquant possède le mot de passe administrateur du domaine et celui du NAS. Peut-il détruire toutes mes sauvegardes ? » Si la réponse est oui, ta stratégie 3-2-1 a un trou. Il te faut au moins une copie immuable ou déconnectée, avec des identifiants totalement séparés de ton réseau.
Tester la restauration : RTO et RPO
Sauvegarder n'est que la moitié du travail. Ce qui compte le jour J, c'est de restaurer, et pour cadrer ça on utilise deux indicateurs :
- RPO (Recovery Point Objective) : la quantité maximale de données que tu acceptes de perdre. Un RPO de 24 h = au pire, tu perds la journée de travail. Il détermine la fréquence de tes sauvegardes.
- RTO (Recovery Time Objective) : le temps maximal acceptable pour remettre le service en route. Un RTO de 4 h pour la facturation impose des moyens très différents d'un RTO de 5 jours pour les archives.
Ces objectifs se définissent métier par métier, avec la direction — pas dans un coin par l'informaticien. Ensuite, on les vérifie par des tests réguliers : restauration d'un fichier au hasard chaque mois, restauration complète d'un serveur ou d'une VM chaque trimestre, et au moins une fois par an un exercice « ransomware » : tout est chiffré vendredi 18 h, on chronomètre la remise en service. C'est là qu'on découvre les mauvaises surprises : sauvegardes corrompues, mot de passe de chiffrement perdu, débit cloud qui transforme une restauration de 2 To en trois jours d'attente.
RGPD et NIS2 : ce que la réglementation exige d'une PME
Les sauvegardes ne sont pas qu'une bonne pratique technique, c'est aussi une obligation légale dès que tu traites des données personnelles — donc pour quasiment toute entreprise.
Côté RGPD, l'article 32 impose des « mesures techniques et organisationnelles appropriées », et cite explicitement « la capacité de rétablir la disponibilité des données à caractère personnel et l'accès à celles-ci dans des délais appropriés en cas d'incident ». Un ransomware qui rend les données de tes clients indisponibles est une violation de données : notification à la CNIL sous 72 h, et l'absence de sauvegarde exploitable peut être retenue comme un manquement à l'article 32. Attention aussi à la cohérence : les durées de rétention des sauvegardes doivent rester compatibles avec ta politique de conservation, et les sauvegardes doivent être chiffrées.
Côté NIS2 (transposée en France), le périmètre s'élargit à de nombreuses PME des secteurs essentiels et importants (à partir de 50 salariés ou 10 M€ de CA dans les secteurs concernés, avec des exceptions). L'article 21 impose explicitement la continuité des activités, la gestion des sauvegardes et la reprise après sinistre. Même si ta PME n'est pas directement assujettie, tes donneurs d'ordre qui le sont répercuteront ces exigences dans leurs contrats — la chaîne d'approvisionnement fait partie du périmètre. Anticiper, c'est aussi un argument commercial.
Plan d'action avec un budget réaliste
Pas besoin d'un budget de grand groupe. Voici trois paliers cohérents selon la taille de ta structure :
| Profil | Stratégie type | RPO / RTO visés | Budget indicatif |
|---|---|---|---|
| TPE (1-9 pers.) | Sauvegarde cloud chiffrée automatique + 2 disques USB chiffrés en rotation (1 hors site, débranché) | RPO 24 h / RTO 1-3 jours | 20-60 €/mois + ~200 € de matériel |
| PME (10-49 pers.) | NAS local avec snapshots + copie cloud immuable (object lock), comptes dédiés avec MFA, test de restauration mensuel | RPO 4-24 h / RTO < 24 h | 100-300 €/mois + 1 500-3 000 € de matériel |
| PME (50-250 pers.) | Solution de sauvegarde centralisée (VM + postes), dépôt immuable, réplication hors site, PRA documenté, exercice annuel | RPO 1-4 h / RTO 4-12 h | 500-1 500 €/mois (ou prestation infogérée) |
Et concrètement, par où commencer ? Dans cet ordre :
- Inventorie ce qui doit être sauvegardé : serveurs, postes clés, mais aussi le SaaS (Microsoft 365 et Google Workspace ne sont pas des sauvegardes — la corbeille a une durée limitée).
- Définis RPO et RTO avec la direction, par activité critique.
- Mets en place le 3-2-1, puis ajoute la copie immuable ou hors-ligne.
- Isole les accès : identifiants de sauvegarde séparés de l'AD, MFA, console de backup non exposée.
- Teste la restauration et note les résultats : c'est ta preuve de conformité RGPD/NIS2 autant que ta garantie opérationnelle.
- Documente le plan de reprise sur papier aussi — si tout est chiffré, le PDF « procédure de restauration » stocké sur le serveur ne te servira à rien.
En résumé
La règle 3-2-1 — étendue en 3-2-1-1-0 — reste la défense la plus rentable d'une PME face aux ransomwares : trois copies, deux supports, une hors site, une immuable ou hors-ligne, zéro erreur de restauration. Les attaquants ciblent tes sauvegardes avant tes données : mets-en au moins une hors de leur portée, teste tes restaurations contre des objectifs RTO/RPO assumés, et tu transformeras une catastrophe potentielle en mauvais week-end. C'est aussi, très concrètement, ce que le RGPD exige déjà et ce que NIS2 généralise.